Un ransomware blocca la produzione.
Un fornitore IT viene compromesso e diventa la porta d’ingresso nella rete aziendale.
Un dipendente utilizza un sistema di intelligenza artificiale non autorizzato caricandovi informazioni riservate.
Un software critico presenta una vulnerabilità che nessuno ha tempestivamente segnalato.
Fino a pochi anni fa situazioni di questo tipo sarebbero state considerate soprattutto un problema del reparto informatico.
Oggi non è più così.
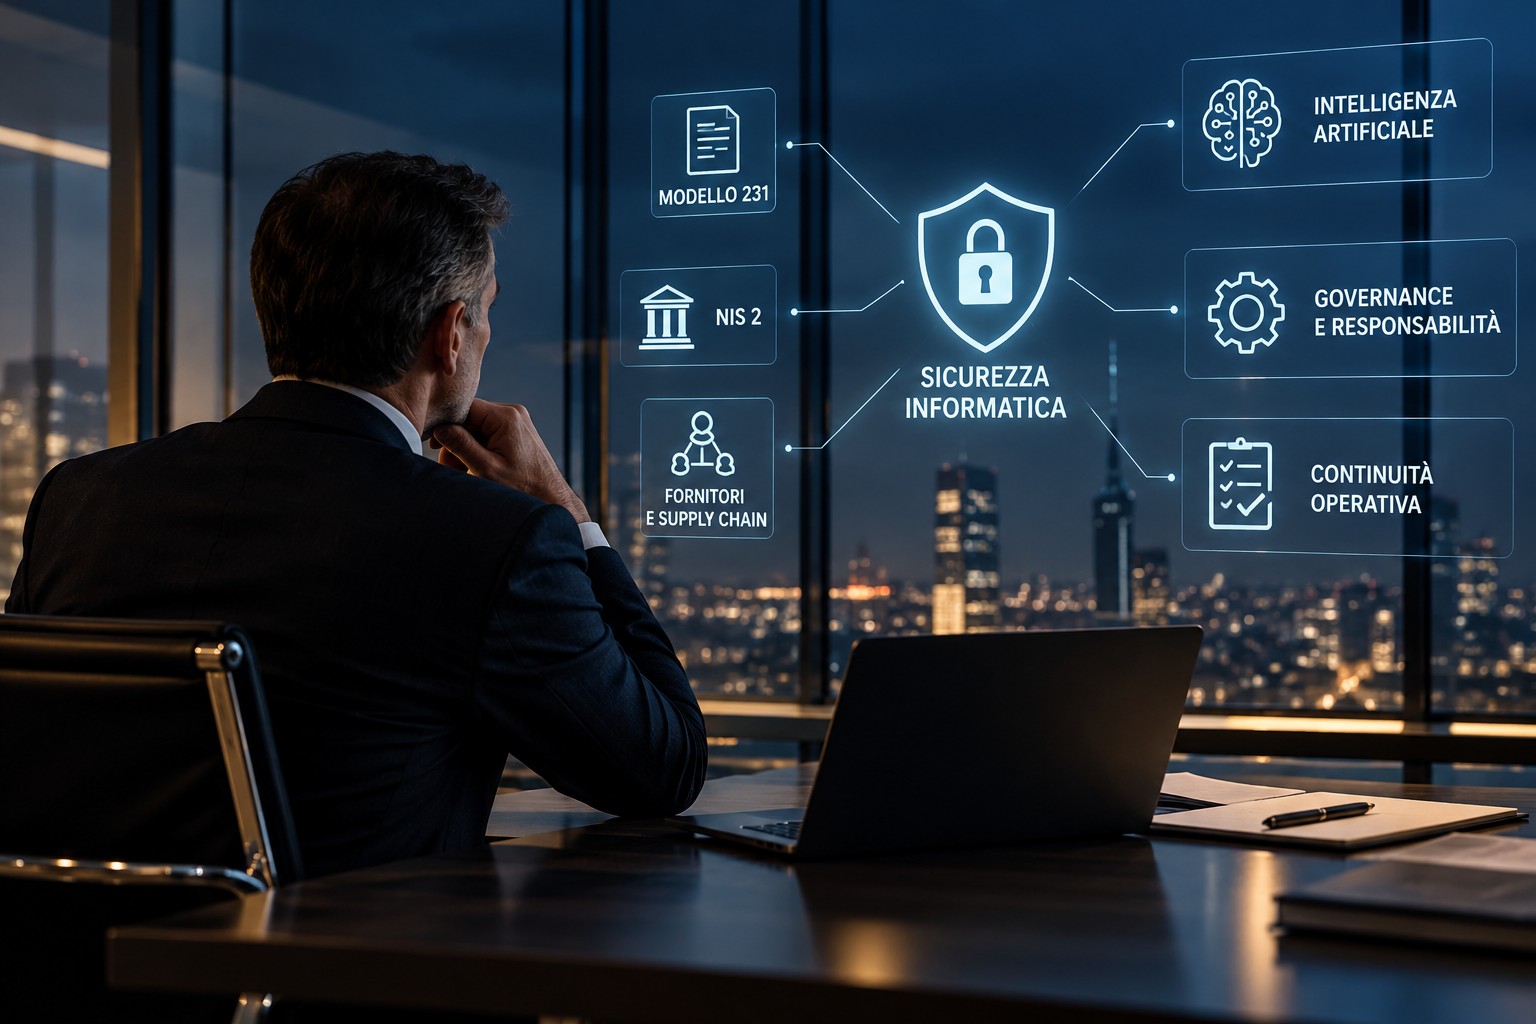
Cybersecurity, NIS 2 e intelligenza artificiale stanno diventando temi di governance aziendale, che coinvolgono direttamente amministratori, direzione, responsabili di funzione e, nelle imprese dotate di Modello 231, anche l’Organismo di Vigilanza.
La domanda per chi guida un’impresa, quindi, non è più soltanto:
“I nostri sistemi informatici sono sufficientemente protetti?”
La domanda è più ampia:
“La nostra organizzazione è in grado di prevenire, gestire e documentare un incidente informatico o un utilizzo scorretto dell’intelligenza artificiale?”
Ed è proprio qui che cybersecurity, NIS 2 e Modello 231 iniziano a incontrarsi.
La cybersecurity non è più un problema da lasciare soltanto all’IT
Un incidente informatico può oggi incidere direttamente sull’attività dell’impresa.
Può interrompere la produzione, bloccare ordini e consegne, rendere indisponibili dati e servizi, compromettere informazioni riservate, coinvolgere clienti e fornitori e determinare conseguenze economiche e reputazionali importanti.
Per questo motivo la sicurezza informatica non può più essere governata esclusivamente attraverso strumenti tecnologici.
Firewall, backup, antivirus e sistemi di autenticazione sono indispensabili, ma da soli non bastano.
Un’organizzazione adeguata deve anche sapere:
- chi assume le decisioni;
- chi viene informato in caso di incidente;
- chi può disporre il blocco di un sistema;
- chi gestisce i rapporti con i fornitori;
- chi conserva le evidenze;
- chi informa il vertice aziendale;
- quali eventi devono essere comunicati all’Organismo di Vigilanza.
Il vero rischio, quindi, non è soltanto tecnologico.
È anche un rischio organizzativo.
NIS 2: la sicurezza informatica arriva sul tavolo degli amministratori
Con il D.Lgs. n. 138/2024, che ha recepito la direttiva europea NIS 2, questo principio diventa particolarmente evidente.
Per i soggetti rientranti nel perimetro della disciplina, gli organi di amministrazione e direttivi devono approvare le modalità di gestione del rischio informatico, sovrintendere alla loro attuazione ed essere adeguatamente informati sugli incidenti.
La cybersecurity, quindi, non può essere semplicemente “delegata al tecnico”.
Il vertice dell’impresa deve conoscere almeno i principali rischi, comprendere se le misure adottate siano adeguate e verificare che vi siano risorse, responsabilità e procedure effettive.
Non è necessario che un amministratore sappia configurare un firewall.
Deve però sapere, ad esempio:
quanto tempo può restare ferma l’azienda se il sistema informatico diventa indisponibile?
I backup vengono realmente testati?
Chi può accedere ai sistemi più critici?
Quali fornitori hanno accessi privilegiati alla rete?
Esiste una procedura da seguire nelle prime ore successive a un incidente?
Sono domande di gestione dell’impresa, non più esclusivamente domande tecniche.
Il rischio spesso entra dall’esterno: fornitori e supply chain
Uno degli aspetti più significativi della NIS 2 riguarda la catena dei fornitori.
Un’impresa può avere investito molto nella propria sicurezza e restare comunque esposta attraverso un soggetto esterno.
Un provider cloud, un manutentore software, un outsourcer IT o un fornitore dotato di credenziali privilegiate può diventare il punto attraverso il quale viene compromesso l’intero sistema.
Per questo la scelta del fornitore non dovrebbe essere basata soltanto su prezzo e caratteristiche del servizio.
Occorre comprendere anche:
- quali misure di sicurezza adotta;
- come gestisce le vulnerabilità;
- come comunica un incidente;
- se utilizza subfornitori;
- come conserva i log;
- quali procedure di continuità operativa possiede;
- se l’impresa può effettuare verifiche o audit.
In molte organizzazioni questo è ancora un punto debole.
Si stipulano contratti importanti con fornitori tecnologici senza avere una reale visibilità sulle misure adottate e senza stabilire chiaramente che cosa debba accadere quando qualcosa non funziona.
Un incidente cyber mette alla prova l’organizzazione prima ancora della tecnologia
Il momento nel quale si comprende davvero se l’impresa è organizzata è quello dell’incidente.
Quando un sistema viene compromesso, non c’è molto tempo per decidere chi deve fare cosa.
La procedura dovrebbe essere già definita.
Occorre sapere:
- chi riceve la prima segnalazione;
- chi valuta la gravità dell’evento;
- chi decide l’isolamento di un sistema;
- chi informa gli amministratori;
- quando devono essere coinvolti DPO, ufficio legale e Organismo di Vigilanza;
- chi gestisce le comunicazioni alle autorità eventualmente competenti;
- come devono essere conservate le evidenze;
- come viene documentato il ripristino.
La differenza tra una gestione ordinata e una gestione improvvisata può diventare decisiva.
Anche perché, dopo l’incidente, una delle domande inevitabili sarà:
che cosa aveva fatto l’impresa prima che l’evento si verificasse?
Perché tutto questo interessa anche il Modello 231
NIS 2 e D.Lgs. 231/2001 perseguono finalità differenti.
La NIS 2 disciplina la sicurezza delle reti e dei sistemi informativi dei soggetti destinatari.
Il Modello 231, invece, mira a prevenire la commissione dei reati-presupposto nell’interesse o a vantaggio dell’ente.
Ma i due sistemi inevitabilmente si incontrano.
Il Modello 231 non deve diventare un manuale informatico.
Deve però verificare che i processi dai quali dipende la sicurezza siano organizzati correttamente.
Pensiamo, ad esempio, a:
- gestione degli accessi ai sistemi;
- attribuzione delle credenziali privilegiate;
- sviluppo e modifica dei software;
- manutenzione;
- gestione dei fornitori;
- incident response;
- conservazione dei log;
- backup e ripristino;
- utilizzo dell’intelligenza artificiale.
Quando questi processi presentano carenze organizzative, possono creare anche un rischio 231.
Il punto centrale resta infatti quello della colpa di organizzazione: non la semplice esistenza di un evento dannoso, ma l’eventuale assenza di cautele, procedure e controlli adeguati a prevenirlo.
E oggi entra in scena anche l’intelligenza artificiale
Alla cybersecurity si aggiunge ora un ulteriore fronte.
Le imprese stanno introducendo rapidamente strumenti di intelligenza artificiale nei processi aziendali.
A volte consapevolmente.
Altre volte molto meno.
Un sistema di IA può essere incorporato in un gestionale, in un software HR, in un sistema di controllo della produzione oppure essere utilizzato direttamente dai dipendenti attraverso strumenti generativi disponibili online.
Il primo problema per molte aziende è quindi molto semplice:
sappiamo davvero quali strumenti di IA vengono utilizzati nella nostra organizzazione?
Il D.Lgs. 9 settembre 2026, n. 160 ha introdotto nuove fattispecie penali relative ai sistemi di intelligenza artificiale e il nuovo art. 25-vicies del D.Lgs. 231/2001 ha inserito specifici reati nel catalogo della responsabilità degli enti.
Per l’impresa questo significa che anche l’utilizzo dell’IA deve entrare nel processo di valutazione dei rischi.
Non occorre vietarla.
Occorre governarla.
La prima verifica: fare l’inventario reale dell’azienda
Prima di aggiornare procedure e Modello 231, è necessario capire che cosa esiste realmente all’interno dell’organizzazione.
Un inventario efficace dovrebbe comprendere:
- sistemi informativi e di rete;
- servizi cloud;
- applicazioni aziendali;
- strumenti di intelligenza artificiale;
- sistemi utilizzati nella produzione;
- fornitori critici;
- sistemi di backup e ripristino;
- accessi privilegiati;
- dati particolarmente sensibili o strategici.
Per ogni sistema dovrebbe essere possibile rispondere ad alcune domande fondamentali:
Chi lo utilizza?
Per quale finalità?
A quali dati può accedere?
Chi è responsabile del sistema?
Chi lo controlla?
Da quale fornitore dipende?
Che cosa accade se smette di funzionare?
Questo inventario, apparentemente semplice, è spesso uno degli strumenti più efficaci per far emergere rischi che l’organizzazione non aveva ancora identificato.
Intelligenza artificiale: attenzione alla “shadow AI”
Un fenomeno che merita particolare attenzione è quello della cosiddetta shadow AI.
Dipendenti e collaboratori possono utilizzare autonomamente strumenti di intelligenza artificiale per scrivere testi, elaborare documenti, analizzare dati, preparare offerte commerciali o organizzare informazioni.
Il problema nasce quando nei sistemi vengono inseriti:
- dati personali;
- informazioni riservate;
- contratti;
- documenti aziendali;
- know-how;
- informazioni su clienti o fornitori.
L’impresa dovrebbe quindi stabilire con chiarezza:
- quali strumenti sono autorizzati;
- quali informazioni possono essere utilizzate;
- quali dati non devono essere inseriti;
- quando l’output deve essere verificato;
- quali decisioni non possono essere affidate esclusivamente al sistema.
Anche la formazione del personale diventa, quindi, una vera misura di prevenzione.
Il Modello 231 deve essere aggiornato? Non sempre nello stesso modo
L’ingresso di nuovi rischi non significa necessariamente che ogni impresa debba riscrivere integralmente il proprio Modello.
Il passaggio corretto è un altro:
aggiornare il risk assessment.
Occorre verificare se i nuovi rischi siano concretamente presenti nei processi aziendali e quali controlli esistano già.
Solo dopo questa verifica si potrà decidere se occorra:
- aggiornare la Parte Generale;
- modificare una Parte Speciale;
- introdurre nuovi protocolli;
- integrare procedure informatiche esistenti;
- modificare i flussi verso l’Organismo di Vigilanza;
- adottare una policy specifica per l’utilizzo dell’IA;
- rafforzare i controlli sui fornitori.
Il principio resta quello fondamentale del sistema 231:
il Modello deve essere costruito sull’impresa reale.
Non sull’impresa descritta sulla carta.
Che cosa dovrebbe chiedere oggi un CEO alla propria organizzazione?
Per un amministratore o un imprenditore può essere utile partire da dieci domande molto concrete:
- sappiamo quali sistemi informatici e di IA sono realmente utilizzati nell’azienda?
- conosciamo quali sono quelli essenziali per la continuità operativa?
- sappiamo quali fornitori possono accedere ai nostri sistemi?
- i backup vengono soltanto effettuati o vengono anche periodicamente testati?
- esiste una procedura chiara per la gestione degli incidenti?
- sappiamo chi deve prendere le decisioni nelle prime ore successive a un attacco?
- gli amministratori ricevono informazioni periodiche sui principali rischi cyber?
- abbiamo stabilito regole per l’utilizzo dell’intelligenza artificiale da parte dei dipendenti?
- il risk assessment 231 tiene conto dei rischi informatici e dell’IA?
- l’Organismo di Vigilanza riceve informazioni adeguate su incidenti, vulnerabilità, fornitori critici e sistemi di IA?
Se a diverse di queste domande la risposta è “non lo so”, il problema non è necessariamente che manchi un nuovo documento.
È possibile che manchi soprattutto una visione complessiva dell’organizzazione.
Il ruolo dell’Organismo di Vigilanza
Anche l’OdV deve adattare la propria attività.
Non deve sostituirsi al CISO, all’IT manager, al DPO o agli specialisti di cybersecurity.
Deve però verificare che il sistema organizzativo sia adeguato.
Ciò significa ricevere informazioni, ad esempio, su:
- incidenti e quasi incidenti;
- vulnerabilità particolarmente rilevanti;
- audit e test;
- modifiche significative dei sistemi;
- esiti delle verifiche sui fornitori;
- test di backup e ripristino;
- formazione;
- utilizzo di sistemi di IA;
- violazioni delle policy interne.
Quando la materia richiede competenze tecniche specifiche, l’Organismo può naturalmente avvalersi del supporto di specialisti.
Il suo compito rimane però quello tipico della vigilanza 231:
verificare che il rischio sia conosciuto, presidiato e controllato.
Il vero adeguamento non consiste nell’aggiungere un altro documento
Le imprese stanno entrando in una fase nella quale cybersecurity, NIS 2, intelligenza artificiale, privacy, continuità operativa e responsabilità 231 non possono più essere gestite come compartimenti separati.
Il rischio è sempre più interconnesso.
Un problema apparentemente informatico può diventare un problema produttivo.
Un problema produttivo può diventare un problema contrattuale.
Un incidente può determinare conseguenze in materia di privacy, rapporti con i clienti, responsabilità degli amministratori e responsabilità dell’ente.
Per questo il vero adeguamento non consiste nel produrre un ulteriore fascicolo da conservare.
Consiste nel costruire un sistema nel quale:
responsabilità siano chiare, i rischi siano conosciuti, i fornitori siano controllati, gli incidenti siano gestiti secondo procedure definite e le decisioni siano documentabili.
Per il vertice aziendale la domanda finale dovrebbe essere molto semplice:
se domani si verificasse un incidente informatico grave o un problema legato all’utilizzo dell’intelligenza artificiale, saremmo in grado di dimostrare di avere fatto, prima, tutto ciò che era ragionevolmente necessario per prevenirlo?
È da questa domanda che oggi dovrebbe partire anche la revisione del Modello 231.
